
「エックスサーバーがサイバー攻撃を受けた?」「個人情報が漏えいした?」「WordPressのブログは大丈夫?」と心配している方もいるのではないでしょうか。
レンタルサーバーサービス「エックスサーバー(Xserver)」では、2026年10月21日、予防的な安全対策としてアカウント管理画面などへのアクセスが一時停止されました。
同じ時期には、WordPressなどで広く利用されているプログラミング言語「PHP」に重大な脆弱性が見つかり、緊急のセキュリティ更新が公開されています。
ただし、エックスサーバーは今回の管理画面停止について、不正アクセスが発生したためではないと説明しています。
また、管理画面の一時停止中も、利用者が運営するWebサイトの表示やメールソフトによる送受信は継続できると案内されました。
この記事では、エックスサーバー、PHP開発プロジェクト、IPAなどの公表情報をもとに、サイバー攻撃や個人情報漏えいの有無、緊急メンテナンスの理由、PHPの脆弱性、WordPressへの影響、利用者が確認したい安全対策を解説します。
※本記事は2026年10月22日時点で確認できた情報をもとに作成しています。サービスの最新状況は公式サイトをご確認ください。
エックスサーバーのサイバー攻撃・情報漏えいは本当?
まず、今回の緊急対応について確認できた内容を整理します。
| 確認項目 | 調査結果 |
|---|---|
| 2026年10月の緊急対応 | 予防的な安全対策として実施 |
| 管理画面の一時停止 | 2026年10月21日16時から実施 |
| 停止の理由 | 不正アクセスが発生したためではないと説明 |
| 今回の対応に伴う情報漏えい | 利用者情報の漏えいを示す公式発表は確認されていない |
| 利用者のWebサイト | 表示を継続できると案内 |
| メールの送受信 | メールソフトによる送受信は継続できると案内 |
| PHPの重大脆弱性 | 2026年10月21日に2件の脆弱性を修正した更新版が公開 |
| PHP修正パッチ | 10月22日朝、PHP 8.2~8.5の対象サーバーへの適用完了が報じられた |
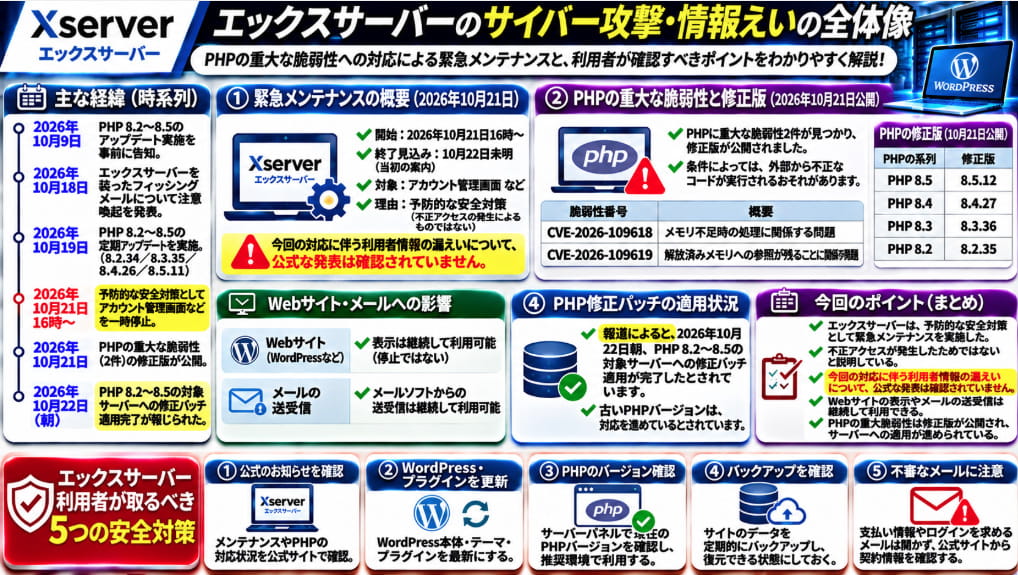
重要なのは、「脆弱性が発見されたこと」「予防的なメンテナンスを実施したこと」「実際に不正アクセスを受けたこと」は、それぞれ別の事実だという点です。
今回のエックスサーバーの管理画面停止は、公式説明によれば、実際の不正アクセスを受けて停止したものではありません。
また、今回の対応に伴って利用者の個人情報が漏えいしたという公式発表も、調査時点では確認されていません。
2026年10月21日|エックスサーバーが緊急メンテナンスを実施
16時からアカウント管理画面などを一時停止
エックスサーバーは2026年10月21日16時から、予防的な安全対策としてアカウント管理画面などへのアクセスを一時停止しました。
公式の案内では、今回の停止は不正アクセスが発生したためではないと説明されています。
再開については、当初2026年10月22日未明を見込んでいると案内されました。
| 項目 | 内容 |
|---|---|
| 開始日時 | 2026年10月21日16時 |
| 終了見込み | 2026年10月22日未明(当初の案内) |
| 対象 | アカウント管理画面など |
| 目的 | 予防的な安全対策 |
| 不正アクセスとの関係 | 不正アクセスの発生による停止ではないと説明 |
なお、終了見込みは当初の案内であり、実際の再開時刻を示すものではありません。
メンテナンスの完了状況や現在利用できる機能については、エックスサーバーの公式サイトで確認してください。
WordPressサイトやメールへの影響は?
エックスサーバーを利用してブログやWebサイトを運営している方にとって、最も気になるのが公開サイトへの影響です。
今回のアカウント管理画面などの一時停止について、エックスサーバーは利用者のサーバーには影響しないと説明しています。
そのため、次の機能については継続して利用できると案内されました。
- WordPressなどで作成したWebサイトの表示
- 公開中のブログ記事の閲覧
- メールソフトを利用したメールの送受信
つまり、アカウント管理画面が一時的に使えなくなったからといって、利用者のすべてのWebサイトが停止したわけではありません。
ただし、同時期に個別のサーバーで発生した障害や、別のメンテナンスによる影響については、今回の管理画面停止とは区別して確認する必要があります。
エックスサーバーの緊急対応とPHPの重大な脆弱性の関係
今回の緊急対応と同じ時期に注目されたのが、プログラミング言語「PHP」の重大な脆弱性です。
PHPは、WordPressをはじめ、さまざまなWebサイトやオンラインサービスで使用されています。
2026年10月21日、PHP開発プロジェクトは、第三者による不正なコード実行につながる可能性がある2件の重大な脆弱性について、修正版を公開しました。
発見された2件の脆弱性とは?
| 脆弱性番号 | 内容 |
|---|---|
| CVE-2026-109618 | メモリ不足時の処理に関連する問題 |
| CVE-2026-109619 | 解放済みメモリへの参照が残る問題 |
PHP開発プロジェクトによると、これらの脆弱性は、条件がそろうと認証されていない第三者による遠隔からのコード実行につながる可能性があります。
特に、WebサーバーとPHPの実行方式によっては、アプリケーションの処理が始まる前の段階で問題が発生する場合もあります。
ただし、脆弱性が存在することと、実際に攻撃が成功したことは同じではありません。
今回のエックスサーバーで、これらの脆弱性を悪用した侵入や情報漏えいが確認されたという意味ではありません。
出典:PHP公式サイト「Security advisory: Critical remote code execution vulnerabilities」
2026年10月21日に公開されたPHPの修正版
PHP開発プロジェクトが公開した修正版は、次のとおりです。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
PHP開発プロジェクトは、対象となる利用者に対して速やかな更新を呼びかけています。
また、PHP 8.1以前はPHP開発プロジェクトによる通常のセキュリティ更新の対象外です。
古いPHPを利用している場合は、レンタルサーバー会社が独自の修正パッチを提供しているか、サポート対象のバージョンへ移行できるかを確認する必要があります。
なお、レンタルサーバーでは、PHPのバージョン番号を変更せずにセキュリティ修正を適用する場合があります。
そのため、表示されるバージョン番号だけで修正済みかどうかを判断せず、エックスサーバーの公式案内も確認してください。
エックスサーバーのPHP修正パッチは適用された?
2026年10月22日朝の報道によると、エックスサーバーではPHP 8.2~8.5の対象サーバーへの修正パッチ適用が完了したとされています。
一方、古いPHPバージョンについては、順次対応を進めていると報じられています。
ここで注意したいのは、「PHP 8.2~8.5の対象サーバーへの適用完了」と「すべてのPHPバージョンへの対応完了」は同じではないという点です。
古いPHPを利用している場合や、個別のサーバー環境について確認したい場合は、エックスサーバーの最新のお知らせを確認してください。
また、今回の修正パッチ適用状況については、報道に基づく情報と公式の一次情報を区別して判断することが重要です。
10月19日のPHPアップデートとは別の対応
エックスサーバーは2026年10月9日、PHP 8.2~8.5のアップデートを10月19日に実施すると予告していました。
その際に案内された更新先は次のとおりです。
| PHPの系列 | 10月19日の更新先 |
|---|---|
| PHP 8.5 | 8.5.11 |
| PHP 8.4 | 8.4.26 |
| PHP 8.3 | 8.3.35 |
| PHP 8.2 | 8.2.34 |
このアップデートはサービスの安全性向上を目的としたもので、エックスサーバーはサービス停止を伴わないと案内していました。
一方、10月21日に公開された重大脆弱性の修正版は、これらより新しいバージョンです。
したがって、10月19日のアップデートが完了していたとしても、それだけで10月21日に公開された重大脆弱性への対応が完了したとは判断できません。
出典:エックスサーバー公式「PHP 8.2〜PHP 8.5 アップデートのお知らせ」(2026年10月9日)
WordPressを運営している人への影響は?
エックスサーバーでWordPressブログを運営している方にとって、PHPの脆弱性は無関係ではありません。
WordPressはPHPを利用して動作しているため、WordPress本体を最新にしていても、サーバー側のPHPに問題があれば影響を受ける可能性があります。
WordPress本体の更新だけでは不十分な場合も
WordPressのセキュリティ対策には、主に次の3つの更新があります。
| 更新対象 | 主な目的 |
|---|---|
| WordPress本体 | WordPress自体の脆弱性や不具合への対応 |
| テーマ・プラグイン | 追加機能に存在する脆弱性などへの対応 |
| PHP | WordPressを動かす実行環境の安全性向上 |
これらは別々のソフトウェアであるため、それぞれの更新状況を確認することが大切です。
今回のPHPの脆弱性についても、WordPress本体の更新だけで解消できるものではありません。
エックスサーバーでPHPのバージョンを確認する方法
エックスサーバーでは、サーバーパネルからドメインごとのPHPバージョンを確認できます。
- エックスサーバーの公式サイトからサーバーパネルへログインする
- 「PHP Ver.切替」などのPHP設定画面を開く
- 対象のドメインを選択する
- 現在使用しているPHPのバージョンを確認する
- エックスサーバーの公式案内で、修正パッチの適用状況を確認する
古いPHPを利用している場合は、サポート対象のバージョンへの変更を検討しましょう。
ただし、PHPのバージョンを変更すると、古いテーマやプラグインが正常に動作しなくなる場合があります。
変更前にはバックアップを取得し、WordPress本体やプラグインの対応状況を確認してください。
なお、サーバー側で今回の脆弱性への修正パッチが適用済みであれば、利用者が直ちにPHPのバージョンを変更しなければならないとは限りません。
エックスサーバーから個人情報は漏えいしたのか?
今回のPHP重大脆弱性に関連した緊急対応について、エックスサーバーの利用者情報が漏えいしたとする公式発表は、調査時点では確認できませんでした。
また、エックスサーバーは今回のアカウント管理画面などの一時停止について、不正アクセスの発生によるものではないと説明しています。
したがって、今回のメンテナンスを根拠に「エックスサーバーから個人情報が流出した」と断定することはできません。
ただし、公式発表が確認されていないことは、あらゆる環境で情報漏えいが絶対に発生していないことの証明ではありません。
特に、エックスサーバーを利用している個別のWordPressサイトについては、サイト運営者が管理するテーマやプラグイン、パスワードなどに起因するセキュリティ問題が発生する可能性があります。
レンタルサーバー会社のシステムと、契約者が管理するWebサイトの安全性は、区別して考える必要があります。
エックスサーバーを装ったフィッシングメールにも注意
今回のPHP脆弱性への対応とは別に、エックスサーバーは2026年10月18日、同社を装ったフィッシングメールについて注意喚起しています。
フィッシングメールとは、実在する企業やサービスを装い、偽のWebサイトへ誘導してログイン情報や支払い情報を盗み取ろうとするメールです。
確認された不審なメールの特徴
エックスサーバーの注意喚起では、支払い方法やドメイン更新に問題があるように装い、偽のログインページへ誘導するメールが報告されています。
不審なメールには、次のような特徴があります。
- エックスサーバーのアカウントに問題があると知らせる
- 利用料金の自動更新が失敗したと説明する
- ドメインが停止する可能性があると不安をあおる
- 支払い方法の更新を求める
- メール本文のリンクからログインを促す
こうしたメールが届いた場合は、本文中のリンクを開かず、公式サイトを自分で開いて契約状況を確認してください。
また、フィッシングメールが出回っているという事実だけで、エックスサーバーから個人情報が漏えいしたと判断することはできません。
出典:エックスサーバー公式「当サービスを装ったフィッシングメールにご注意ください」
エックスサーバー利用者が取るべき5つの安全対策
① 公式のお知らせを確認する
緊急メンテナンスやPHPの修正状況については、まずエックスサーバーの公式情報を確認しましょう。
特に、利用しているPHPバージョンが修正パッチの適用対象になっているかを確認することが重要です。
② WordPress本体・テーマ・プラグインを更新する
WordPressの管理画面で、更新が必要な項目がないか確認してください。
長期間更新されていないプラグインや、使用していないテーマが残っている場合は、必要に応じて見直しましょう。
ただし、更新前にはバックアップを取得しておくことをおすすめします。
③ PHPのバージョンと修正状況を確認する
エックスサーバーのサーバーパネルで現在のPHPバージョンを確認し、公式の推奨環境や修正パッチの適用状況と照らし合わせましょう。
古いPHPを使用している場合は、サポート対象のバージョンへの移行を検討してください。
④ バックアップを取得・確認する
WordPressのファイルやデータベースを、必要なときに復元できる状態にしておくことが大切です。
エックスサーバーのバックアップ機能を確認するとともに、重要なサイトでは別の場所へのバックアップ保存も検討しましょう。
バックアップは取得するだけでなく、復元方法を把握しておくことも重要です。
⑤ 不審なメールのリンクを開かない
エックスサーバーを装ったフィッシングメールには十分注意してください。
支払い情報の更新やログインを求めるメールが届いた場合は、メール内のリンクを使わず、公式サイトから契約情報を確認しましょう。
また、パスワードを複数のサービスで使い回さないことや、利用できる場合は二要素認証を設定することも有効です。
メールアドレスの流出が心配な場合は?
「最近、不審なメールが増えた」「自分のメールアドレスが流出していないか心配」という方は、メールアドレスの漏えい状況を確認する方法もあります。
ただし、一般的な流出確認サービスでは、すべての情報漏えいを確認できるわけではありません。
また、検索結果に自分のメールアドレスが表示された場合でも、それだけでエックスサーバーから流出したとは判断できません。
メールアドレスの漏えい状況を調べる方法については、次の記事で解説しています。
個人情報漏えいが疑われる場合の対処法については、こちらも参考にしてください。
エックスサーバーのサイバー攻撃・情報漏えいに関するよくある質問
Q. エックスサーバーは2026年10月にサイバー攻撃を受けたのですか?
今回のアカウント管理画面などの一時停止について、エックスサーバーは不正アクセスの発生によるものではないと説明しています。
緊急メンテナンスが実施されたという事実だけで、サイバー攻撃を受けたと判断することはできません。
Q. エックスサーバーから個人情報が漏えいしたのですか?
今回のPHP重大脆弱性に関連した対応について、利用者情報が漏えいしたとする公式発表は調査時点で確認できませんでした。
ただし、今後新たな情報が公表される可能性もあるため、最新の公式案内を確認してください。
Q. エックスサーバーのWordPressサイトは停止したのですか?
今回の管理画面などの一時停止については、利用者のWebサイト表示やメールソフトでの送受信は継続できると案内されました。
ただし、個別のサーバー障害や別のメンテナンスによる影響は区別して確認する必要があります。
Q. PHPの重大な脆弱性は修正されたのですか?
PHP開発プロジェクトは2026年10月21日、2件の重大な脆弱性を修正したPHP 8.2.35、8.3.36、8.4.27、8.5.12を公開しました。
エックスサーバーについても、10月22日朝にPHP 8.2~8.5の対象サーバーへの修正パッチ適用完了が報じられています。
ただし、古いPHPバージョンや個別の環境については、公式案内で対応状況を確認してください。
Q. WordPressを最新版にしていれば安全ですか?
WordPress本体が最新版でも、PHPやプラグインなどに脆弱性が残っている場合があります。
WordPress本体、テーマ、プラグイン、PHPのそれぞれについて、更新状況を確認することが重要です。
Q. PHPのバージョンをすぐに変更した方がよいですか?
まずは、現在利用しているPHPのバージョンと、エックスサーバーによる修正パッチの適用状況を確認してください。
古いPHPを利用している場合は更新を検討すべきですが、バージョン変更によってWordPressやプラグインに不具合が発生する場合もあります。
バックアップを取得し、互換性を確認してから変更することをおすすめします。
Q. エックスサーバーから支払い確認メールが届きました。開いても大丈夫ですか?
エックスサーバーは2026年10月18日、同社を装ったフィッシングメールについて注意喚起しています。
支払い情報の更新やログインを求めるメールが届いた場合は、本文中のリンクを開かず、公式サイトから契約状況を確認してください。
まとめ|エックスサーバーの緊急メンテナンスは予防的な安全対策
エックスサーバーのサイバー攻撃・情報漏えいと、2026年10月のPHP重大脆弱性への対応について、主なポイントをまとめます。
- 2026年10月21日16時から、エックスサーバーは予防的な安全対策としてアカウント管理画面などを一時停止した
- エックスサーバーは、今回の停止について不正アクセスが発生したためではないと説明している
- 管理画面の停止中も、利用者のWebサイト表示やメールソフトによる送受信は継続できると案内された
- 2026年10月21日、PHPの重大な脆弱性2件を修正した更新版が公開された
- 脆弱性番号はCVE-2026-109618とCVE-2026-109619
- PHPの修正版は8.2.35、8.3.36、8.4.27、8.5.12
- エックスサーバーでは10月22日朝、PHP 8.2~8.5の対象サーバーへの修正パッチ適用完了が報じられた
- 今回の対応に伴う利用者情報の漏えいを示す公式発表は、調査時点では確認されていない
- 2026年10月18日には、エックスサーバーを装ったフィッシングメールについて注意喚起が行われている
今回の事案で重要なのは、「PHPに重大な脆弱性が発見されたこと」と「エックスサーバーが実際に不正アクセスを受けたこと」を混同しないことです。
エックスサーバーでWordPressを運営している方は、公式発表を確認し、PHPの修正状況、WordPressやプラグインの更新、バックアップ、フィッシングメールへの対策を見直しておきましょう。